Mettre en place un système de paiement sécurisé sur son site : du choix du PSP aux tests avant lancement
Pour accepter des paiements sur votre site, choisissez un prestataire compatible avec votre plateforme, faites valider votre compte marchand, puis intégrez son module ou sa page de paiement hébergée. Configurez ensuite la sécurité et les notifications avant de tester tout le parcours. Installer un bouton de paiement ne suffit pas : votre boutique doit aussi reconnaître un règlement confirmé, gérer un refus et permettre un remboursement.
1. Choisir une solution adaptée à votre site et à vos clients
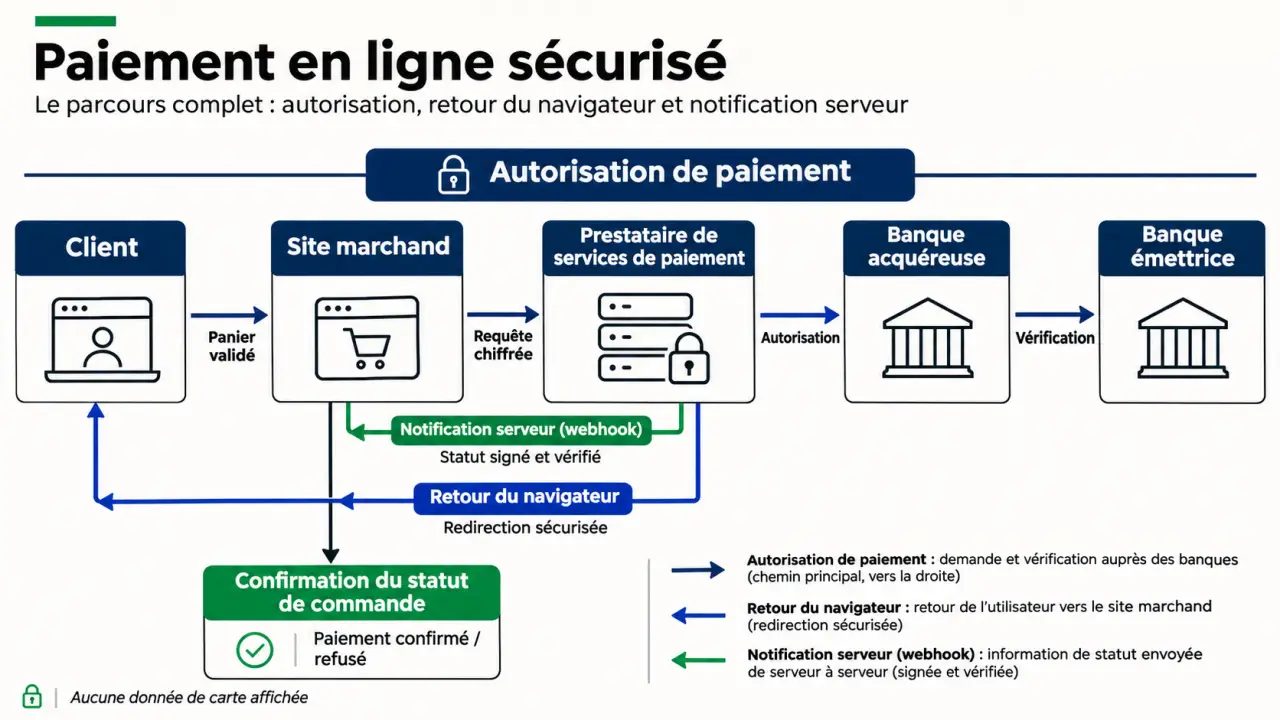
Le prestataire de services de paiement, ou PSP, fait le lien entre votre site marchand et les établissements financiers. La passerelle de paiement est la brique technique qui transmet les demandes. L’acquéreur prend en charge l’acceptation des paiements pour le commerçant, tandis que la banque émettrice est celle du client. Ces fonctions peuvent être regroupées dans une même offre commerciale.
Vérifiez vos bases du paiement sécurisé
Répondez aux six questions, puis validez pour découvrir votre résultat et les corrections.
Commencez par vérifier la compatibilité avec votre version de WooCommerce, PrestaShop, Magento ou avec Shopify. Pour un site sur mesure, examinez la documentation technique et les possibilités de page hébergée avant de prévoir un développement spécifique.
| Solution | Intérêt pratique | Points à vérifier |
|---|---|---|
| Banque avec contrat VAD | Offre d’encaissement liée à une relation bancaire | Module disponible, abonnement, commissions et assistance technique |
| PSP indépendant | Intégration et gestion des transactions réunies dans une interface | Activités acceptées, versements, réserves éventuelles et litiges |
| Portefeuille électronique | Moyen de paiement complémentaire pour les clients qui l’utilisent | Disponibilité selon les pays, frais et conditions de protection |
| Solution intégrée à la plateforme | Activation depuis l’administration du site | Éligibilité, restrictions et frais associés aux prestataires externes |
Comparez le coût total : installation, abonnement, commission fixe et proportionnelle, conversion de devises, remboursements, contestations et maintenance. Examinez aussi les délais de versement, les exports comptables et la disponibilité du support. Les tarifs et fonctionnalités évoluent : demandez les conditions applicables à votre activité.
Proposez d’abord les moyens utiles à votre clientèle : carte bancaire, portefeuille électronique, éventuellement virement, prélèvement SEPA ou paiement fractionné. Selon une étude Hipay citée par France Num, 58 % des clients interrogés avaient déjà abandonné un panier au paiement ; la ventilation citée mentionne 22,8 % pour un paiement défaillant, 17,7 % pour l’absence du moyen favori et 16,9 % pour un parcours trop compliqué. Ces chiffres ne constituent pas une mesure actuelle de votre boutique, mais indiquent des points à surveiller.
2. Faire valider le compte marchand et les conditions d’encaissement
Préparez les informations demandées par le prestataire : identité du représentant, justificatifs d’immatriculation, coordonnées bancaires, description de l’activité, adresse du site et volumes prévisionnels. Les pièces varient selon votre statut et votre offre. Le site doit présenter clairement vos produits ou services, vos coordonnées et vos conditions de vente.
Le contrat de vente à distance, ou VAD, encadre l’acceptation des paiements à distance. Certaines offres bancaires parlent de VADS, pour vente à distance sécurisée. Avec un PSP proposant une offre complète, vous n’avez pas nécessairement à souscrire séparément un contrat VAD auprès de votre banque : faites préciser ce qui est inclus.
Avant de signer, vérifiez les exclusions d’activité, les éventuelles retenues de fonds, les conditions de résiliation et les responsabilités en cas de contestation. Une « garantie de paiement » n’est jamais à interpréter comme une couverture universelle. Demandez aussi quand l’argent devient disponible sur votre compte : autorisation, encaissement et versement bancaire sont des étapes distinctes.
3. Intégrer le paiement sans faire transiter inutilement les données de carte
Sur un CMS : privilégier une intégration maintenue
Sur WooCommerce, PrestaShop ou Magento, installez le module recommandé par le prestataire, compatible avec votre version. Sur Shopify, activez une solution disponible dans les paramètres de paiement. Connectez le compte marchand, renseignez les identifiants requis, puis configurez devise, moyens de paiement et mode d’encaissement. Commencez en environnement de test et conservez les clés secrètes hors du code accessible au navigateur.
Une extension peut afficher une interface intégrée ou rediriger vers une page hébergée par le PSP. Ces options ne s’opposent donc pas systématiquement. Une page hébergée permet généralement de réduire la manipulation des données bancaires par votre site, sans supprimer vos responsabilités de sécurisation.
Sur un site sur mesure : confier les échanges sensibles au serveur
Le développeur crée la demande de paiement côté serveur, à partir du montant réel de la commande, puis dirige le client vers l’interface du prestataire. Après autorisation par la banque du client, le paiement peut être capturé immédiatement ou ultérieurement selon la configuration. Le retour du navigateur sert à afficher le résultat, mais ne doit pas constituer la seule preuve du règlement.
Configurez les webhooks, notifications envoyées par le PSP à votre serveur. Vérifiez leur signature selon sa documentation et prévoyez qu’une même notification puisse arriver plusieurs fois sans provoquer de double traitement. Associez chaque transaction à une référence de commande unique.
Considérez la transaction et la commande comme une paire jumelle : elles décrivent le même achat, mais vivent dans deux systèmes différents. Conservez leur identifiant commun et rapprochez montant, devise et statut. Vous pourrez ainsi repérer une commande restée « en attente » alors que le PSP confirme son paiement, plutôt que demander au client de payer une seconde fois.
4. Séparer sécurité technique, authentification et conformité
HTTPS est indispensable, mais ne sécurise pas à lui seul tout le paiement. Maintenez le CMS et ses extensions à jour, limitez les comptes administrateurs et activez leur authentification multifacteur. Ne stockez pas vous-même les numéros de carte ; utilisez les interfaces du prestataire et, lorsque nécessaire, ses mécanismes de tokenisation.
- PCI DSS est un référentiel de sécurité des données de carte. Votre périmètre dépend notamment de l’intégration choisie ; faites confirmer les démarches applicables par le prestataire ou l’acquéreur.
- La DSP2, directive européenne 2015/2366, encadre les services de paiement et prévoit notamment l’authentification forte dans les situations concernées.
- L’authentification forte repose sur au moins deux éléments de catégories distinctes : connaissance, possession et inhérence.
- 3D Secure est un protocole utilisé pour l’authentification des paiements par carte. Il ne se réduit pas à un SMS et n’entraîne pas nécessairement une demande de validation visible à chaque transaction.
Vérifiez les exigences et exemptions applicables avec votre prestataire. Limitez également les données personnelles collectées, encadrez les accès et expliquez leur utilisation. Pour rassurer l’acheteur, affichez un montant final explicite, un nom de commerçant reconnaissable et un contact accessible, plutôt qu’une promesse de risque nul.
5. Tester toute la chaîne avant d’ouvrir les paiements
Utilisez d’abord l’environnement sandbox et les moyens de test fournis par le PSP, sans données bancaires réelles. Contrôlez le parcours sur mobile et ordinateur, y compris la lisibilité des erreurs et la navigation au clavier.
- Testez un paiement accepté, refusé, annulé et une authentification interrompue.
- Vérifiez montant, devise, frais de livraison et absence de double commande après plusieurs clics.
- Fermez le navigateur avant le retour sur la boutique : la notification serveur doit permettre de retrouver le statut réel.
- Effectuez un remboursement de test et contrôlez sa remontée dans la commande.
- Passez en production avec les bons identifiants et webhooks, puis réalisez une transaction réelle autorisée par les conditions du prestataire.
Après lancement, surveillez les refus et les commandes bloquées. Proposez de réessayer ou de choisir un autre moyen sans exposer d’informations sensibles. Conservez les justificatifs de commande, échanges et preuves de livraison utiles aux litiges et rétrofacturations. Enfin, rapprochez régulièrement commandes, transactions, commissions et versements : un paiement sécurisé doit aussi rester vérifiable au quotidien.